




人脸比对api接口选型指南:从技术指标到场景落地的完整决策框架
选型的起点不是比较厂商参数表,而是先厘清自己的业务到底需要“比对”解决什么问题。
先分清:你需要的是比对、活体,还是实人认证
人脸比对api接口的核心功能是1:1验证——判断两张人脸照片是否属于同一个人。它的典型应用包括:用户注册时留存人脸,后续登录或支付时进行二次验证;企业将现场采集的人脸与员工留底照片进行匹配。
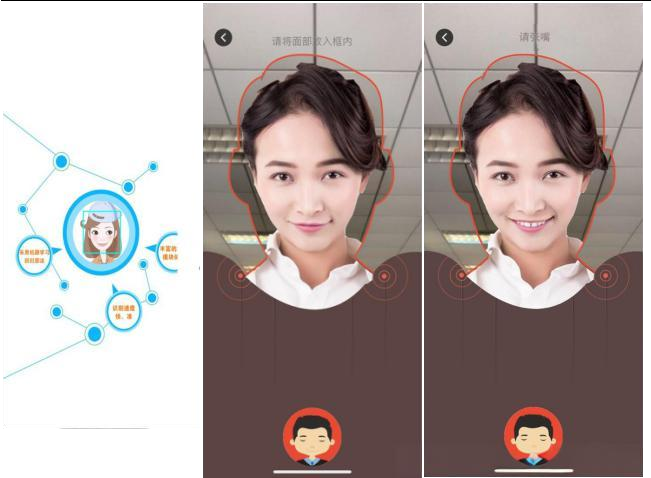
但人脸比对本身有一个关键局限:它只能判断两张脸的相似度,无法证明摄像头前的是真人。打印照片、手机翻拍、预录视频甚至AI换脸内容,都可以在相似度层面“骗过”一个单纯的人脸比对接口。这就是为什么高风险场景必须叠加活体检测——动作活体(眨眼、转头)或静默活体(无需用户配合,通过纹理和深度信息判断)。
如果业务需要确认“真人、本人、真实身份”同时成立,比如金融远程开户或游戏防沉迷,那么你需要的实际上是实人认证方案,而不仅仅是一个人脸比对api。实人认证通常组合了身份证OCR、姓名与身份证号核验、权威数据源查询、活体检测和人脸比对,最终判断“证件真实、信息一致、操作者为本人”。
选型时务必先回答这个问题:你比对的对象是企业自有留底照片,还是权威数据源中的证件照片?两者的技术要求和成本结构完全不同。自有照片比对调用成本更低,适合老用户二次验证;权威数据源核验则涉及额外的查询费用,但适用于首次实名认证场景。
精度评估:不要只看“准确率”,要看FAR与FRR的平衡
人脸比对api接口的精度评估有两个核心指标:误识率(FAR,将不同人误判为同一人)和拒识率(FRR,将同一人误判为不同人)。这两个指标此消彼长——提高判定阈值可以压低误识率,但会推高拒识率,导致真实用户被频繁拒绝。
不同业务对这两个指标的容忍度截然不同。支付和大额转账类场景需要优先控制误识率,因为“把别人认成你”的代价远高于“让真人多试一次”。而门禁考勤场景则更关注拒识率,员工每天被系统拒绝通行会严重影响体验。
主流服务商通常会提供多档参考阈值。一般来说,接口返回三档阈值:1e-3对应约0.1%的误识率,适合门禁考勤;1e-4对应0.01%误识率,适合金融人证合一;1e-5对应0.001%误识率,面向支付等高风险业务。选型时不要只看厂商宣传的“最佳准确率”,而应要求对方提供在你有代表性的业务数据上的FAR-FRR曲线,用你自己的图片做实测。
NIST FRVT(人脸识别供应商测试)的公开排名可以作为参考基准。在1:1场景下,头部厂商的误识率已可控制在0.06%-0.13%区间。但需注意,FRVT的测试条件与你的实际部署环境(摄像头质量、光照、网络条件)存在差异,公开排名只能用于初步筛选,不能替代本地测试。
接口性能:并发能力和延迟分布比平均响应时间更重要
平均响应时间是一个容易产生误导的指标。一个接口的P50延迟可能只有150ms,但P95延迟可能达到500ms以上——这意味着每20次调用中就有1次会让用户明显感到卡顿。
选型时应该关注的是:在预期的并发量下,P95和P99延迟是多少?默认QPS上限是多少?能否支持突发扩容?限流和错误重试机制是否完善?高并发场景(如促销活动期间的实名认证峰值)对接口的弹性扩展能力要求很高,建议优先选择支持分布式架构和异步处理机制的服务商。
一个容易被忽视的维度是图片质量对性能的影响。人脸比对api通常对输入图片有明确的约束:单张文件大小、分辨率范围、人脸像素下限。旷视FaceID要求人脸像素建议不低于150×150,图片单张上限2MB。如果你的业务场景采集的图片质量参差不齐(比如用户自拍角度随意、光线条件不可控),接口的“质量检测”能力就变得关键——好的接口会在比对之前先返回质量评分,让你在业务层决定是否重新采集,而不是拿一张低质量图片去硬比对。
成本结构:单次价格不是全部
人脸比对api的计费模式主要有三种:按调用量后付费、包年包月、阶梯定价。表面上看,基础1:1比对单价已低至0.003元/次左右,但实际成本结构远比这个数字复杂。
首先,1:1比对和1:N检索的算力需求相差数十倍。1:N因涉及特征库遍历,单价通常是1:1的3-5倍。如果你的业务涉及“在员工库中找到这个人是谁”,而不是“验证这个人是不是张三”,成本预期需要完全调整。
其次,计费口径需要仔细核对。有些服务商的报价只包含人脸比对本身,活体检测是单独接口单独计费;有些则将活体+比对打包计价。权威数据源查询费用是否包含在内,也直接影响最终成本。一次完整的实人认证,实际成本可能是单纯人脸比对单价的数倍。
阶梯定价需要评估自己的调用量是否足以触发折扣节点。多数厂商在月调用量突破50万次或100万次后才有明显的单价下降,中小流量项目往往享受不到最优价格。
合规与部署:人脸数据不能“先上线再说”
人脸特征属于敏感个人信息,一旦泄露无法像密码一样更换。根据《个人信息保护法》,人脸数据的收集和使用需要满足“单独同意”原则,存储需遵循“最小必要”原则。选型时不能只看算法效果,必须确认服务商是否支持传输加密、存储隔离、数据删除和留存期限设置。
部署方式的选择直接关系到数据流向。公有云API接入最快、维护成本最低,适合快速上线的互联网业务。但金融、政务、医疗等强监管行业通常要求私有化部署或专有云方案,确保人脸数据不出企业内网。如果你的业务涉及海外用户,还需要确认服务区域和数据跨境传输是否符合GDPR的要求。
场景化决策:四类业务的选型优先级
互联网高风险业务(账号找回、社交验证)应优先考察活体防攻击能力和风控联动,选择支持静默活体且能识别AI换脸和注入攻击的方案。
金融与政务场景的决策权重完全不同:权威数据源的覆盖范围、意愿认证机制、操作审计能力比单次调用价格重要得多。部署方式通常要求私有化或专有云。
门禁与智能设备项目需要重点评估离线SDK能力和端侧算力占用。公有云API在网络不稳定的环境下不可靠,端侧离线SDK才是合理选择。
海外业务则需要额外考虑服务区域覆盖、网络延迟和数据跨境合规,AWS Rekognition和Azure Face API在生态整合上有天然优势,但需要确认其在中国大陆的服务可用性。
选型的最后一步:用你的数据做盲测
任何选型指南的最终价值都要落到实操层面。建议的做法是:筛选2-3家候选服务商,用自己业务场景中采集的200-500张真实人脸图片(覆盖不同光照、角度、年龄和遮挡条件),在相同的阈值设置下进行盲测,对比各家在真实数据上的FAR、FRR和P95延迟。
同时,要求服务商提供至少一个与你业务场景相似的案例参考,重点了解上线后遇到的典型问题和解决路径。参数表上的数字可以美化,但落地过程中的坑是真实的。一个愿意坦诚讨论边界条件和失败场景的服务商,通常比一个只展示最佳指标的更值得合作。
 相关资讯

2020-01-07

2020-09-28

2020-12-08

2023-07-24

2020-07-29

2020-05-13

2021-03-03

2020-09-09

2019-10-16

2022-03-09

全天候售后服务
7x24小时专业工程师品质服务

极速响应贴身服务
快速应答解决业务问题

客户至上价值
客户优先,创造客户价值

全方位安全保障
打造安全可信的平台
 让数据流通 赋能商业价值
 客服微信
 官方公众号
